





تحذير.. برمجيات خبيثة بالذكاء الاصطناعي قد تخترق الأجهزة المنزلية ذاتياً
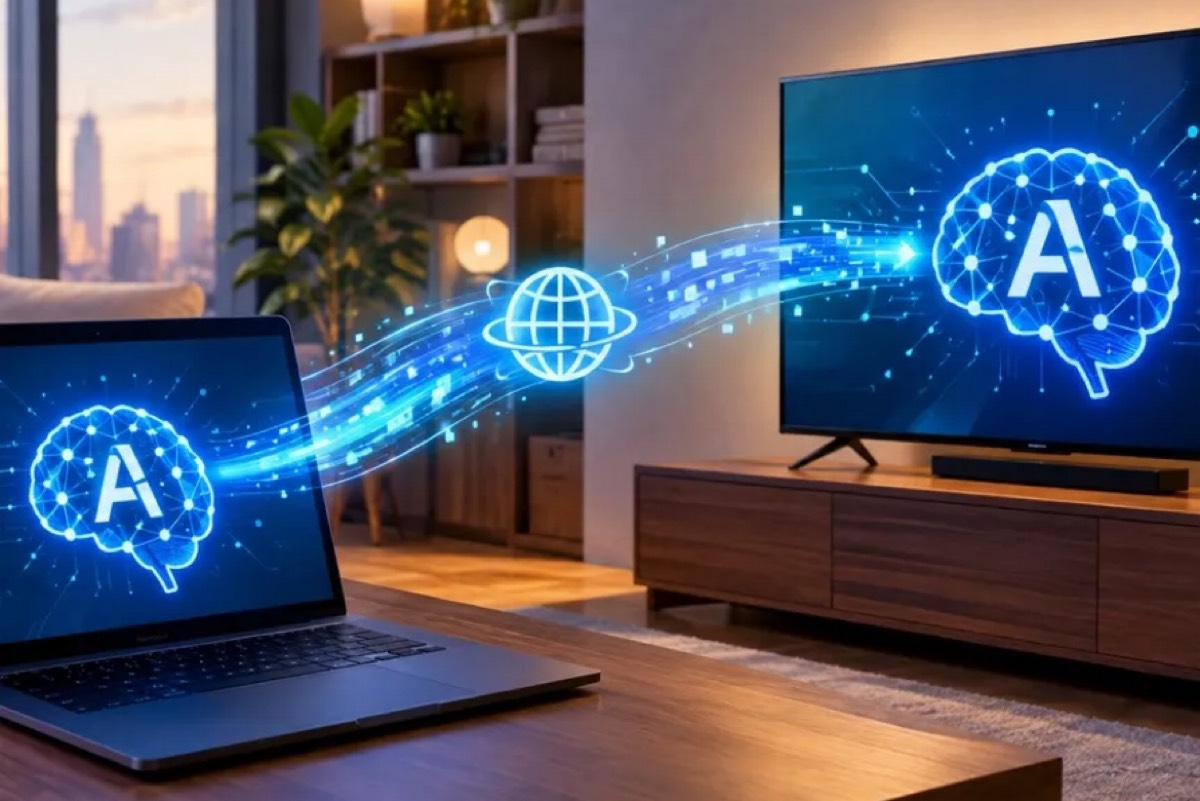
حذرت شركة ”أنثروبيك“ لتطوير تقنيات الذكاء الاصطناعي من برمجيات خبيثة مدعومة بوكلاء الذكاء الاصطناعي، قد تنسخ نفسها وتنتشر خلال الأشهر المقبلة بين الأجهزة المنزلية المتصلة بالإنترنت، منشئةً شبكات رقمية يصعب احتواؤها والسيطرة عليها.
وأوضحت الشركة المطورة للمساعد الذكي ”كلود“، في تدوينة بحثية نشرتها يوم الاثنين، أن هذا التهديد السيبراني الجديد يقترب فيه وكلاء الذكاء الاصطناعي من امتلاك القدرة على الانتقال ذاتياً بين الأجهزة اليومية دون حاجة لتدخل بشري مباشر في كل مرحلة من مراحل الانتشار، مستفيدين من الثغرات الأمنية في بعض الأنظمة المتصلة بالإنترنت.
وأشارت إلى أن استمرار تطور النماذج بالمعدل الحالي قد يتيح لهذه البرمجيات الانتشار عبر الإنترنت بطريقة تشبه ”الديدان الحاسوبية“ التي تنتقل تلقائياً من جهاز إلى آخر. ويثير هذا الاحتمال مخاوف من انتقال الهجمات الإلكترونية من استهداف الأنظمة والشبكات التقليدية إلى الأجهزة المنزلية والشركات التي قد لا يدرك أصحابها تعرضها للاختراق.
وقالت ”أنثروبيك“ إنها رصدت مؤشرات أولية على ظهور هذا النوع من التهديدات، مشبهةً انتشاره البطيء بين الأجهزة غير المحمية بنمو كائنات فطرية دقيقة تنتشر تدريجياً في بيئتها، موضحةً أنها لم ترصد حتى الآن نظاماً خبيثاً متكاملاً قادراً على تكرار نفسه والانتشار بصورة مستقلة تماماً، لكنها لفتت إلى أن وكلاء الذكاء الاصطناعي أصبحوا أكثر قدرة على تنفيذ المراحل الفردية اللازمة لتحقيق ذلك.
وذكرت أن التهديد المحتمل لا يقتصر على أجهزة التلفزيون والأفران الذكية، بل قد يشمل كاميرات المراقبة المزودة بشرائح للذكاء الاصطناعي، والثلاجات الذكية، والمكانس الكهربائية الآلية، وجزازات العشب ذاتية التشغيل. كما يرتبط التحذير بمفهوم ”إنترنت الأشياء“ الشامل للأجهزة اليومية المتصلة بالشبكة، مثل أنظمة الإضاءة، والمقابس الكهربائية، وأجهزة تنظيم الحرارة، وأنظمة المراقبة الأمنية.
ودعت الشركة إلى تعزيز الحماية الأمنية للأنظمة والأجهزة المتصلة بالإنترنت، ورفع صعوبة اختراقها وانتقال البرمجيات الخبيثة بينها، إلى جانب الاستعداد للتعامل مع احتمال تحول هذه التهديدات إلى واقع مستمر مع تطور التقنيات.
ويعيد هذا التحذير تسليط الضوء على ضرورة تحديث الأجهزة الذكية باستمرار، وتغيير كلمات المرور الافتراضية، وتعطيل الخدمات غير الضرورية للحد من فرص استغلال الثغرات في الهجمات الإلكترونية. كما يتطلب الأمر عزل الأجهزة المنزلية الأقل أماناً عن الأجهزة التي تحتوي على بيانات حساسة.
ويأتي هذا التحذير في ظل تزايد المخاوف الأمنية المصاحبة للتطور المتسارع لقدرات الذكاء الاصطناعي وصعوبة التحكم في بعض الأنظمة المتقدمة، بالتزامن مع توسع انتشار أجهزة ”إنترنت الأشياء“ خلال السنوات الماضية ومعاناة بعضها من ضعف في الحماية الرقمية.
وتعود بعض نقاط الضعف إلى انخفاض تكلفة تصنيع الأجهزة، أو استخدامها في أنظمة غير آمنة، أو توقف الشركات المنتجة لها عن العمل؛ ما قد يؤدي إلى غياب التحديثات الأمنية اللازمة لسد الثغرات المكتشفة.
وتوفر هذه الثغرات بيئة ملائمة للمهاجمين، خصوصاً مع قدرة تقنيات الذكاء الاصطناعي على المساعدة في كتابة الشيفرات البرمجية وتسريع إعداد الهجمات الإلكترونية وتكييفها مع أهداف مختلفة.
وتتمثل الخطورة المحتملة في الجمع بين قدرة هذه البرمجيات على الانتشار الذاتي والقدرات المتقدمة لنماذج الذكاء الاصطناعي؛ بما قد يسمح بإنشاء شبكات واسعة من الوكلاء القادرين على العمل عبر أنواع مختلفة من الأجهزة، إذ ترى ”أنثروبيك“ أن انتشارهم مستقبلاً على منصات وأجهزة متنوعة — بما فيها أجهزة لا تخضع لسيطرة بشرية مباشرة — قد يزيد من حجم التحدي الأمني، مشيرةً إلى أن هذه الأنظمة قد تكون أكثر قدرة على تنفيذ محاولات الاختراق المتكررة وعلى نطاق واسع مقارنة بالهجمات التي ينفذها البشر يدوياً.
وتُعد الديدان الحاسوبية من الأساليب المعروفة في الهجمات الإلكترونية نظراً لقدرتها على نسخ نفسها والانتشار بسرعة عبر الشبكات، ومن أمثلتها السابقة فيروس ”أحبك“ الذي انتشر بين أجهزة الحاسوب، ودودة ”ستوكسنت“ التي استهدفت منشآت مرتبطة بالبرنامج النووي الإيراني، وبرمجية الفدية ”واناكراي“ التي أصابت مؤسسات وشركات في دول متعددة.
